

Роли и доступ
В организации четыре роли: администратор, разработчик, менеджер и участник. Роль определяет, какие разделы кабинета человек видит и что может в них менять.В селекторе роли на странице «Организация» они подписаны «Админ», «Разработчик», «Менеджер» и «Участник», и остальные элементы кабинета говорят о последней роли тем же словом — например, «Видно участникам» у агента.
Разделы по ролям
● доступен · ◐ доступен с ограничением · — не показанРабота с клиентом
¹ Только просмотр: добавлять карточки, менять раскладку и вкладки могут администратор и разработчик.
² Менеджер и участник ведут кампанию целиком — подробности ниже.
³ Без выгрузки полного лога звонка; отчёты — только свои.
⁴ Вкладка «Реестр» — да, настройки захвата — нет.
⁵ Только при профиле рынка США и только на чтение: сами правила задаются платформой.
Сборка агентов
¹ Подключать номера WhatsApp и SMS и привязывать к ним агента может только администратор.
Демо-ссылки — не отдельный раздел, а окно «Поделиться демо…» в меню агента; оно доступно администратору и разработчику.
Администрирование
¹ Закрыт даже на чтение.
² Ведёт пользователей, настройки организации — только для просмотра; см. раздел «Роль „менеджер“» ниже.
³ Без секции «Дефолты для новых агентов».
⁴ Только просмотр: уведомления и журнал отправок видны, создавать, изменять и удалять уведомления нельзя.
Роль «участник» подробно
Открытый раздел не означает полных прав. Список разрешённых участнику изменений закрыт по умолчанию и перечислен поимённо: то, чего в нём нет, участнику запрещено в любом разделе, который он видит. Может изменять- Кампанию целиком — создать, править, загрузить контакты, запустить, поставить на паузу, возобновить, отменить, решить по совпадениям с реестром «Не звонить», добавить партию звонков
- Пресеты дозвона — создать, изменить, удалить
- Реестр «Не звонить» — добавить, убрать, импортировать, разобрать
- Отчёты — собрать и скачать свои
- Шаблоны отчётов — сохранить, изменить, удалить
- Свои настройки интерфейса
- Разбирать инциденты — отмечать просмотренными, решёнными, ложными срабатываниями или возвращать в открытые
- Перезапускать аналитику звонка и повторять отправку вебхука из карточки звонка
- Открывать настройки агента из «Истории» или карточки звонка
- Выгрузить лог звонка — это персональные данные: транскрипт, номера, переменные. Кнопки «Скачать лог» в карточке звонка у участника нет совсем
- Видеть системные события в карточке звонка — карточка звонка открывается только в простом виде: разговор без системных событий и без карточки наблюдателя
- Удалить отчёт, в том числе свой; чужих отчётов не видит вовсе
- Открыть API-ключи — раздел закрыт даже на чтение
- Настроить захват отказов в «Не звонить» — это поведение агента, а не содержимое реестра
- Задать дефолты для новых агентов
- Управлять пользователями и организацией
- Править фразы автоответчика и фразы фильтров звонков
Каких агентов видит участник
Раздел «Агенты» и конструктор участнику закрыты, поэтому единственное место, где он встречает имена агентов, — выбор агента для кампании, и этот список отфильтрован. Агента, помеченного как скрытый от участников, участнику для новой кампании не предлагают, а сам выбор платформа отклоняет на сервере, а не просто прячет из списка. Видят всех агентов и меняют эту настройку только администратор и разработчик. Звонки скрытого агента участник не видит нигде: их нет в «Истории» и её итогах, в отчётах, в последних звонках на дашборде, а карточка такого звонка не открывается. Инциденты по этим звонкам тоже не показываются. Когда агента снова делают видимым, его звонки и инциденты возвращаются. Кампания, которая уже идёт на агенте, скрытом позже, остаётся управляемой: её можно поставить на паузу и возобновить. Черновик кампании на таком агенте участник запустить не может — проверка перед запуском останавливает его с пометкой «Агент кампании скрыт от участников»; нужно выбрать видимого агента. Технических находок по настройкам агента участник при запуске, возобновлении кампании и добавлении контактов не видит: предупреждений о провайдерах распознавания, синтеза и модели ему не показывают, а ошибки, которые не дают запустить кампанию, сводятся в одну строку «Агент настроен неверно — обратитесь в поддержку». Подробности видят администратор и разработчик. См. Запуск кампании.Роль «менеджер»
У менеджера есть всё, что у участника, — те же разделы, те же права на кампании, те же ограничения, включая то, каких агентов он видит, — и ещё три вещи: он ведёт пользователей своей организации, правит её фразы автоответчика и фразы фильтров звонков. Ушедший человек теряет доступ, как только менеджер его деактивирует. В своей организации менеджер может:- добавить пользователя с ролью «Участник» или «Менеджер»;
- сменить роль между «Участником» и «Менеджером» — в том числе выдать или снять роль менеджера;
- деактивировать и активировать учётную запись;
- сбросить пароль — будет выдан новый временный пароль;
- сбросить 2FA — если пользователь потерял телефон с приложением-аутентификатором.
- Администраторов и разработчиков менеджер видит в списке, но изменить не может: в меню «⋯» их строки пункт «Сменить роль» неактивен с подсказкой «Эту роль может изменить только администратор», других действий нет.
- Настройки организации менеджер видит на вкладке «Настройки», но изменить не может.
Пользователи организации
Пользователи — вкладка «Пользователи» страницы «Организация»; она открыта администратору и менеджеру. Список пользователей — с поиском, фильтром «Роль» и постраничным выводом: в организации на сотню человек нужный ищется набором имени, а не прокруткой. В строке пользователя рядом с именем стоят отметки: «вы» — ваша собственная учётная запись, «Приглашён» — пользователь ещё ни разу не входил, «Деактивирован» — учётная запись выключена.Временный пароль
Временный пароль выдаётся при добавлении пользователя и при сбросе пароля. Он показывается один раз — скопируйте его и передайте пользователю. При первом входе с временным паролем система попросит задать собственный.Сброс 2FA
Если пользователь потерял устройство с кодами входа, его 2FA сбрасывает тот, кто может сбросить ему пароль: «⋯» в строке пользователя → «Сбросить 2FA». После подтверждения все его устройства 2FA удаляются, а все сессии завершаются; пароль остаётся прежним. При следующем входе пользователь заново настраивает 2FA. Если 2FA у пользователя не была включена, ничего не меняется. Свою 2FA так сбросить нельзя — её правят в своём аккаунте.Свой аккаунт: пароль, 2FA и сессия
Раздел «Аккаунт» на странице «Настройки» есть у каждого пользователя: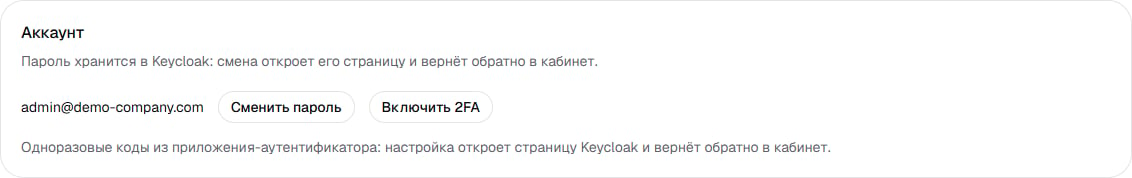
- «Сменить пароль» открывает страницу входа и после смены возвращает в кабинет.
- 2FA — одноразовые коды из приложения-аутентификатора. Пока 2FA выключена, видна кнопка «Включить 2FA». Когда включена — надпись «2FA включена» и список устройств с датой добавления: «Удалить» у каждого и «Добавить устройство». Удаление и добавление открывают страницу входа; если вы входили больше 5 минут назад, она попросит войти ещё раз.
Каждое изменение подтверждается и попадает в журнал
Смена роли — «⋯» в строке пользователя → «Сменить роль». Открывается боковая панель: имя и email пользователя, название его организации и карточки ролей, которые вы можете выдать. Когда выбрана другая роль, под карточками появляются списки разделов «Появится доступ» и «Пропадёт доступ» — что пользователь получит и потеряет; пустой список не показывается. «Сохранить» становится активной, когда выбрана другая роль; «Отмена» закрывает панель без изменений. Деактивация, активация, сброс пароля и сброс 2FA спрашивают подтверждение в окне. Кнопка деактивации в окне выделена как опасное действие. Добавление пользователя, смена роли, деактивация и активация записываются в журнал аудита — кто бы их ни сделал, администратор или менеджер. Сброс пароля и сброс 2FA тоже. Свою роль не может изменить никто, в том числе администратор: в своей строке пункт «Сменить роль» неактивен с подсказкой «Свою роль изменить нельзя». Это делает другой человек. У деактивированной учётной записи пункт тоже неактивен — сначала её нужно активировать. Деактивировать себя тоже нельзя: в своей строке пункта «Деактивировать пользователя» нет.Удаления пользователя нет — есть деактивация
Учётная запись не удаляется, а деактивируется: человек теряет доступ, но запись остаётся видимой в списке и её можно включить обратно. Так сделано потому, что адрес почты глобально уникален: занятый адрес иначе было бы не освободить и не вернуть. Деактивированная учётка возвращается только кнопкой «Активировать». Добавить нового пользователя на тот же адрес нельзя: «Пользователь с email … уже существует в организации. Если учётка деактивирована, активируйте её в списке». Вернувшийся человек получает свою прежнюю учётку с историей, а не новую. Чтобы сменить роль деактивированной учётки, её сначала активируют. Если адрес уже занят за пределами вашей организации, добавление отклоняется сообщением «Не удалось создать пользователя: указанный email недоступен».Где останавливается разработчик
Разработчик может всё то же, что администратор, кроме следующего — это остаётся за администратором:- пользователи и настройки организации;
- блокировка компонентов и правка заблокированных компонентов;
- подключение номеров WhatsApp и SMS в разделе «Каналы» и привязка к ним агента.